Module mobile
4G LTE Cat 4 jusqu'à 150 Mbit/s en téléchargement et 50 Mbit/s en envoi ; 3G jusqu'à 21 Mbit/s en téléchargement et 5,76 Mbit/s en envoi ; 2G jusqu'à 236,8 kbit/s en téléchargement et en envoi
Publication 3GPP
Sortie le 10/11 selon la version matérielle
eSIM*
eSIM grand public, opérations de téléchargement et de suppression de profils, jusqu'à 7 profils eSIM ; forfaits de données non inclus
*La disponibilité des fonctionnalités varie selon le code de commande
Commutateur SIM*
1 carte SIM 2FF et 1 eSIM, commutation automatique en cas de signal faible, limite de données, limite de SMS, itinérance, absence de réseau, réseau refusé, échec de la connexion de données
*La disponibilité des fonctionnalités varie selon le code de commande
Statut
IMSI, ICCID, opérateur, état de l'opérateur, état de la connexion de données, type de réseau, bande passante, bande connectée, puissance du signal (RSSI), SINR, RSRP, RSRQ, EC/IO, RSCP, données envoyées/reçues, LAC, TAC, ID de cellule, ARFCN, UARFCN, EARFCN, MCC et MNC
SMS
Statut des SMS, configuration des SMS, e-mail vers SMS, SMS vers e-mail, SMS vers HTTP, SMS vers SMS, SMS programmés, réponse automatique par SMS, SMPP
USSD
Prend en charge l'envoi et la lecture de messages de données de service supplémentaires non structurées
Liste de blocage/autorisation
Liste de blocage/autorisation des opérateurs (par pays ou opérateurs distincts)
PDN multiple
Possibilité d'utiliser différents réseaux de distribution d'énergie (PDN) pour plusieurs accès réseau et services.
Gestion du groupe
Verrouillage du bracelet, affichage de l'état du bracelet utilisé
Gestion du code PIN de la carte SIM
La gestion du code PIN de la carte SIM permet de définir, de modifier ou de désactiver le code PIN de la carte SIM.
APN
Auto APN
Pont
Connexion directe (pont) entre le FAI mobile et l'appareil sur le réseau local
Passage
Le routeur attribue son adresse IP WAN mobile à un autre appareil du réseau local.
Sans fil
Mode sans fil
802.11b/g/n (Wi-Fi 4), Point d'accès (AP), Station (STA)
Sécurité Wi-Fi
WPA2-Enterprise : PEAP, WPA2-PSK, WPA-EAP, WPA-PSK, WPA3-SAE, WPA3-EAP, OWE ; AES-CCMP, TKIP, modes de chiffrement automatique, séparation des clients, EAP-TLS avec certificats PKCS#12, désactivation de la reconnexion automatique, trames de gestion protégées 802.11w (PMF)
SSID/ESSID
Mode furtif SSID et contrôle d'accès basé sur l'adresse MAC
utilisateurs Wi-Fi
Jusqu'à 50 connexions simultanées
Fonctionnalités de connectivité sans fil
Réseau maillé sans fil (802.11s), itinérance rapide (802.11r), Relayd, gestion de la transition BSS (802.11v), mesure des ressources radio (802.11k)
Filtre MAC sans fil
Liste blanche, liste noire
Générateur de code QR sans fil
Une fois scanné, l'utilisateur accédera automatiquement à votre réseau sans avoir besoin de saisir d'informations de connexion.
TravelMate
Transférer la page d'accueil du point d'accès Wi-Fi vers un autre appareil connecté.
Ethernet
BLÊME
1 port WAN 10/100 Mbps, conforme aux normes IEEE 802.3, IEEE 802.3u et 802.3az, prend en charge l'auto-MDI/MDIX
LAN
1 port LAN 10/100 Mbps, conforme aux normes IEEE 802.3 et IEEE 802.3u, prend en charge l'auto-MDI/MDIX.
Réseau
Routage
Routage statique, routage dynamique (BGP, OSPF v2, RIP v1/v2, EIGRP, NHRP), routage basé sur des politiques
Protocoles réseau
TCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, SFTP, FTP, SMTP, SSL/TLS, ARP, VRRP, PPP, PPPoE, UPnP, SSH, DHCP, Telnet, SMPP, SNMP, MQTT, Wake On Lan (WOL), VXLAN
Prise en charge du transfert VoIP
Les assistants NAT des protocoles H.323 et SIP-alg permettent un routage correct des paquets VoIP.
Surveillance de la connexion
Redémarrage par ping, redémarrage par wget, redémarrage périodique, inspection des liens par LCP et ICMP
Pare-feu
Redirection de ports, règles de trafic, règles personnalisées, personnalisation de la cible TTL
page d'état du pare-feu
Consultez toutes les statistiques, règles et compteurs de règles de votre pare-feu.
Gestion portuaire
Afficher les ports du périphérique, activer et désactiver chacun d'eux, activer ou désactiver la configuration automatique, modifier leur vitesse de transmission, etc.
topologie du réseau
Représentation visuelle de votre réseau, montrant quels appareils sont connectés à quels autres appareils
Point chaud
Portail captif (point d'accès Wi-Fi), serveur Radius interne/externe, authentification RADIUS MAC, autorisation par SMS, authentification SSO, page d'accueil interne/externe, environnement fermé, scripts utilisateur, paramètres d'URL, groupes d'utilisateurs, limitations individuelles ou de groupe, gestion des utilisateurs, 9 thèmes personnalisables par défaut et possibilité de télécharger et d'importer des thèmes personnalisés pour le point d'accès Wi-Fi.
DHCP
Attribution d'adresses IP statiques et dynamiques, relais DHCP, configuration du serveur DHCP, état, baux statiques : MAC avec caractères génériques
Gestion de la qualité de service (QoS) / Gestion intelligente des files d'attente (SQM)
Gestion prioritaire du trafic par source/destination, service, protocole ou port, WMM, 802.11e
DDNS
Plus de 77 fournisseurs de services sont pris en charge ; les autres peuvent être configurés manuellement.
DNS sur HTTPS
Le proxy DNS sur HTTPS permet une résolution DNS sécurisée en acheminant les requêtes DNS via HTTPS.
Sauvegarde réseau
Options Wi-Fi WAN, mobile, VRRP et filaire, chacune pouvant servir de basculement automatique.
Équilibrage de charge
Répartir le trafic Internet sur plusieurs connexions WAN
SSHFS
Possibilité de monter un système de fichiers distant via le protocole SSH
Gestion du trafic
Surveillance en temps réel, graphiques de signal sans fil, historique d'utilisation du trafic
Sécurité
Authentification
Clé pré-partagée, certificats numériques, certificats X.509, TACACS+, authentification des utilisateurs RADIUS internes et externes, blocage des adresses IP et des tentatives de connexion, blocage des connexions basé sur le temps, générateur de mots de passe aléatoires intégré
Pare-feu
Les règles de pare-feu préconfigurées peuvent être activées via l'interface Web, la configuration du pare-feu est illimitée via l'interface de ligne de commande (CLI), DMZ, NAT, NAT-T, NAT64
Prévention des attaques
Prévention des attaques DDoS (protection contre les inondations SYN, prévention des attaques SSH, prévention des attaques HTTP/HTTPS), prévention des analyses de ports (SYN-FIN, SYN-RST, X-mas, drapeaux NULL, attaques par analyse FIN)
VLAN
Séparation des VLAN basée sur les ports et les étiquettes
Contrôle des quotas mobiles
Limite de données mobiles, période personnalisable, heure de début, seuil d'alerte, numéro de téléphone
Filtre Web
Liste de blocage pour bloquer les sites web indésirables, liste d'autorisation pour spécifier uniquement les sites autorisés.
Contrôle d'accès
Contrôle d'accès flexible pour SSH, interface Web, CLI et Telnet
Gestionnaire de certificats
L'outil de création de certificats permet de créer des certificats d'autorité de certification, de serveur, de client, Let's Encrypt et SCEP.
802.1x
Serveur de contrôle d'accès réseau basé sur les ports
VPN
OpenVPN
Plusieurs clients et un serveur peuvent fonctionner simultanément, 27 méthodes de chiffrement
Chiffrement OpenVPN
DES-CBC 64, RC2-CBC 128, DES-EDE-CBC 128, DES-EDE3-CBC 192, DESX-CBC 192,
BF-CBC 128, RC2-40-CBC 40, CAST5-CBC 128, RC2-64-CBC 64, AES-128-CBC 128, AES-128-CFB 128, AES-128-CFB1 128, AES-128-CFB8 128, AES-128-OFB 128, AES-128-GCM 128, AES-192-CFB 192, AES-192-CFB1 192, AES-192-CFB8 192, AES-192-OFB 192, AES-192-CBC 192, AES-192-GCM 192, AES-256-GCM 256, AES-256-CFB 256, AES-256-CFB1 256, AES-256-CFB8 256, AES-256-OFB 256, AES-256-CBC 256
IPsec
XFRM, IKEv1, IKEv2, avec 14 méthodes de chiffrement pour IPsec (3DES, DES, AES128, AES192, AES256, AES128GCM8, AES192GCM8, AES256GCM8, AES128GCM12, AES192GCM12, AES256GCM12, AES128GCM16, AES192GCM16, AES256GCM16)
GRE
Prise en charge des tunnels GRE et des tunnels GRE sur IPsec
PPTP, L2TP
Les instances client/serveur peuvent s'exécuter simultanément ; prise en charge de L2TPv3 et L2TP sur IPsec
Stunnel
Proxy conçu pour ajouter la fonctionnalité de chiffrement TLS aux clients et serveurs existants sans aucune modification du code du programme.
DMVPN
Méthode de création de VPN IPsec évolutifs, prise en charge des phases 2 et 3 et du double hub
SSTP
Prise en charge des instances client SSTP
Niveau zéro
Assistance client VPN ZeroTier
WireGuard
Assistance client et serveur VPN WireGuard
Tinc
Tinc propose le chiffrement, l'authentification et la compression dans ses tunnels. Assistance client et serveur.
BacNET
Modes pris en charge
Routeur
Types de connexion pris en charge
IP
Options de configuration
Prise en charge de plusieurs interfaces BACnet/IP, attribution de numéros de réseau, entrées BDT préconfigurées pour BBMD (dispositif de gestion de diffusion BACnet)
OPC UA
Modes pris en charge
Client, Serveur
Types de connexion pris en charge
TCP
MODBUS
Modes pris en charge
Serveur, Client
Types de connexion pris en charge
TCP
registres personnalisés
Les requêtes de bloc d'enregistrement personnalisé MODBUS TCP, qui lisent/écrivent dans un fichier à l'intérieur du routeur, peuvent être utilisées pour étendre les fonctionnalités du client MODBUS TCP.
Formats de données pris en charge
8 bits : INT, UINT ; 16 bits : INT, UINT (bit de poids fort ou de poids faible en premier) ; 32 bits : float, INT, UINT (ABCD (big-endian), DCBA (little-endian), CDAB, BADC), HEX, ASCII
Données vers le serveur
Protocole
HTTP(S), MQTT, Azure MQTT
Données vers le serveur
Extraire des paramètres de sources multiples et de protocoles différents, et les envoyer à un seul serveur ; scripts LUA personnalisés permettant aux scripts d’utiliser la fonction « Données vers serveur » du routeur
Passerelle MQTT
Passerelle Modbus MQTT
Permet d'envoyer des commandes et de recevoir des données d'un serveur MODBUS via un courtier MQTT.
DNP3
Modes pris en charge
Gare, poste avancé
Connexion prise en charge
TCP
DLMS/COSEM
Assistance DLMS
DLMS - protocole standard pour l'échange de données des compteurs d'énergie
Modes pris en charge
Client
Types de connexion pris en charge
TCP
API
Assistance pour l'API Web (bêta) de Teltonika Networks
Développez les possibilités de votre appareil en utilisant un ensemble de points de terminaison d'API configurables pour récupérer ou modifier des données. Pour plus d'informations, veuillez consulter la documentation : https://developers.teltonika-networks.com
Surveillance et gestion
Interface utilisateur Web
HTTP/HTTPS, état, configuration, mise à jour du firmware, interface de ligne de commande (CLI), dépannage, serveurs de journaux d'événements multiples, notifications de disponibilité des mises à jour du firmware, journal des événements, journal système, journal du noyau, état d'Internet
FOTA
Mise à jour du firmware depuis le serveur, notification automatique
SSH
SSH (v1, v2)
SMS
État des SMS, configuration des SMS
Appel
Redémarrage, État, Activation/désactivation des données mobiles, Activation/désactivation de la sortie audio, Répondre/raccrocher avec minuterie, Activation/désactivation du Wi-Fi
TR-069
OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly Tech, AVSystem
MQTT
Courtier MQTT, éditeur MQTT
SNMP
SNMP (v1, v2, v3), piège SNMP, protection contre les attaques par force brute
JSON-RPC
API de gestion via HTTP/HTTPS
RMS
Système de gestion à distance Teltonika (RMS)
Plateformes IoT
ThingWorx
Permet de surveiller : le type de WAN, l’adresse IP du WAN, le nom de l’opérateur mobile, la puissance du signal mobile et le type de réseau mobile.
Cumulocity - Nuage de choses
Permet de surveiller : le modèle, la révision et le numéro de série de l’appareil, le type de WAN et l’adresse IP, l’identifiant de cellule mobile, l’ICCID, l’IMEI, le type de connexion, l’opérateur et la puissance du signal. Intègre des fonctions de redémarrage et de mise à jour du micrologiciel.
Azure IoT Hub
Il est possible de le configurer avec l'option « Données vers serveur » pour envoyer tous les paramètres disponibles vers le cloud. Il prend en charge la méthode directe, permettant d'exécuter des appels d'API RutOS sur le hub IoT. Enfin, son intégration Plug and Play avec le service de provisionnement d'appareils permet un provisionnement automatique des hubs IoT.
AWS IoT Core
Utilitaire permettant d'interagir avec la plateforme cloud AWS. Prise en charge des tâches : appelez l'API de l'appareil à l'aide des fonctionnalités AWS Jobs.
Caractéristiques du système
processeur
Mediatek, 580 MHz, MIPS 24KEc
BÉLIER
128 Mo, DDR2
Mémoire flash
16 Mo, mémoire flash SPI
Micrologiciel/Configuration
Interface utilisateur Web
Mise à jour du firmware à partir d'un fichier, vérification du firmware sur le serveur, profils de configuration, sauvegarde de la configuration
FOTA
Mise à jour du firmware
RMS
Mise à jour du firmware/de la configuration de plusieurs appareils simultanément
Conserver les paramètres
Mise à jour du firmware sans perte de configuration actuelle
réinitialisation des paramètres d'usine
Une réinitialisation complète aux paramètres d'usine rétablit tous les paramètres système, y compris l'adresse IP, le code PIN et les données utilisateur, à la configuration par défaut du fabricant.
PERSONNALISATION DU FIRMWARE
Système opérateur
RutOS (système d'exploitation Linux basé sur OpenWrt)
Langues prises en charge
Interpréteur de commandes Busybox, Lua, C, C++
Outils de développement
Le package SDK avec environnement de compilation fourni
Personnalisation GPL
Vous pouvez créer votre propre micrologiciel et application web personnalisés en modifiant les couleurs, les logos et d'autres éléments de notre micrologiciel pour répondre à vos besoins ou à ceux de vos clients.
Gestionnaire de paquets
Le gestionnaire de paquets est un service utilisé pour installer des logiciels supplémentaires sur l'appareil.
Entrée/Sortie
Saisir
1 entrée numérique : 0 à 6 V (niveau logique bas), 8 à 30 V (niveau logique haut).
Sortir
1 sortie numérique, à collecteur ouvert, tension de sortie maximale de 30 V et courant maximal de 300 mA.
Événements
Courriel, RMS, SMS
jongleur d'E/S
Permet de définir certaines conditions d'E/S pour déclencher un événement
Pouvoir
Connecteur
Prise d'alimentation CC industrielle à 4 broches
Plage de tension d'entrée
9 – 30 V CC, protection contre l'inversion de polarité ; protection contre les surtensions > 31 V CC (10 µs max.)
PoE (passif)
Alimentation PoE passive via paires libres. Possibilité d'alimentation via le port LAN1. Non compatible avec les normes IEEE 802.3af, 802.3at et 802.3bt. Mode B, 9-30 V CC.
Consommation d'énergie
< 6,5 W max
Interfaces physiques
Ethernet
2 ports RJ45, 10/100 Mbps
E/S
1 entrée numérique, 1 sortie numérique sur connecteur d'alimentation à 4 broches
Voyants d'état
3 LED d'état du type de connexion, 5 LED d'état de la puissance du signal, 2 LED d'état du réseau local, 1 LED d'alimentation
SIM
1 emplacement pour carte SIM (Mini SIM – 2FF), 1,8 V/3 V, support de carte SIM externe
Pouvoir
1 connecteur d'alimentation à 4 broches
Antennes
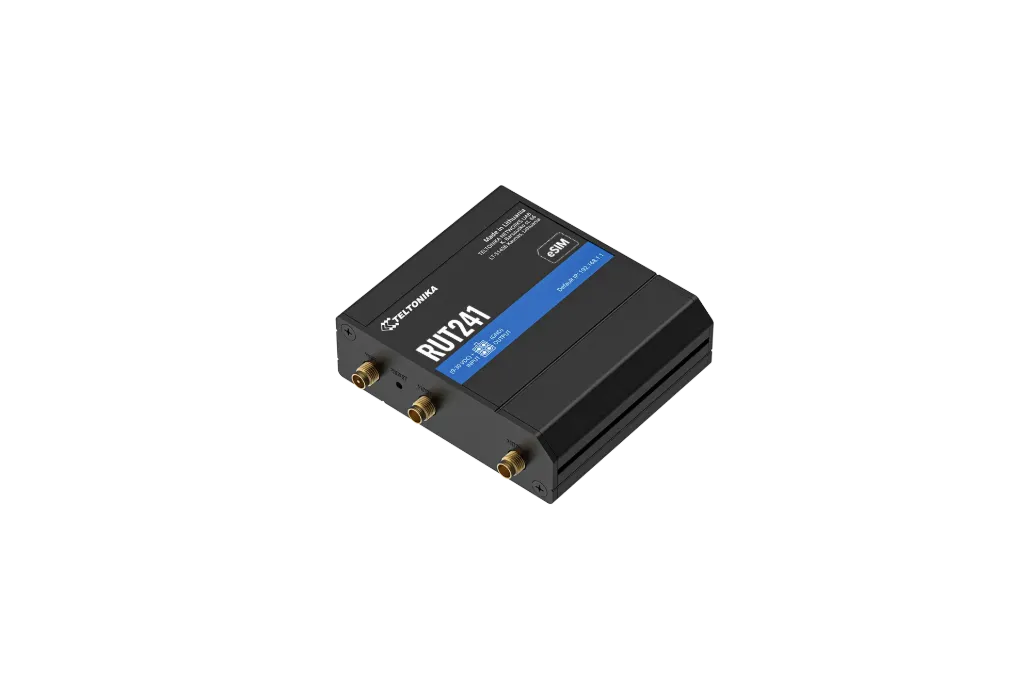
2 connecteurs SMA pour LTE, 1 connecteur RP-SMA pour antenne Wi-Fi
Réinitialiser
Bouton de redémarrage/réinitialisation par défaut de l'utilisateur/réinitialisation d'usine
Spécifications physiques
Matériau de tubage
Boîtier en aluminium, panneaux en plastique
Dimensions (L x H x P)
83 x 25 x 74 mm
Poids
125 g
options de montage
Rail DIN, montage mural, surface plane (tous nécessitent un kit supplémentaire)
Environnement d'exploitation
Température de fonctionnement
-40 °C à 75 °C
Humidité de fonctionnement
10 % à 90 % sans condensation
Indice de protection contre les infiltrations
IP30